

Microsoft Security Blog
Visión editorial Tramo Uno
Suplantar el soporte de TI: cómo los actores de amenazas convierten una sesión remota en acceso para toda la empresa
Lectura rápida
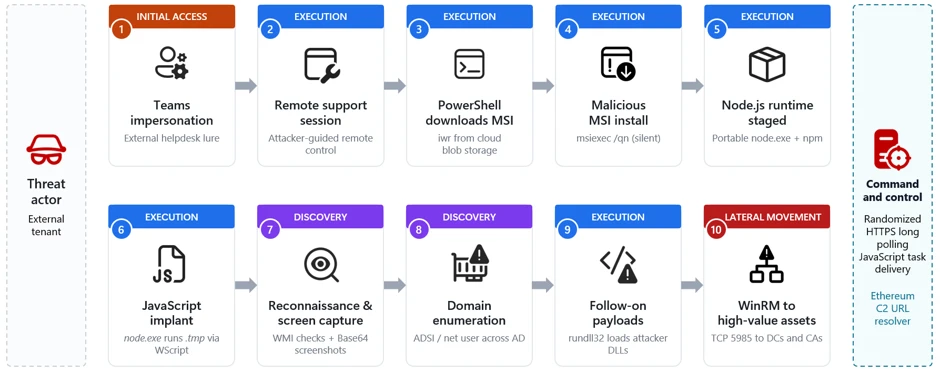
Microsoft Threat Intelligence observó una campaña de intrusión operada por humanos que abusa de la colaboración externa de Microsoft Teams para hacerse pasar por el soporte de TI, obtener acceso remoto e implementar un implante basado en Node.js. Descubra cómo los atacantes pasan de la ingeniería social al movimiento lateral utilizando herramientas legítimas y cómo Microsoft Defender ayuda a detectar e interrumpir el acceso.
Tramo Uno resume esta señal para que entiendas qué ocurrió antes de decidir si quieres revisar la cobertura completa en la fuente original.
Lectura de Sand de Tramo Uno
Microsoft Threat Intelligence ha identificado una campaña de intrusión que utiliza Microsoft Teams para suplantar al soporte de TI y obtener acceso remoto a las redes empresariales. Los atacantes engañan a los usuarios para que inicien sesiones remotas, lo que les permite instalar un implante malicioso basado en Node.js y realizar movimientos laterales dentro de la infraestructura de la empresa. Esta campaña representa un riesgo significativo para las empresas, ya que permite a los atacantes obtener acceso interactivo a la infraestructura interna, lo que puede llevar a robo de datos, extorsión o despliegue de ransomware. La utilización de herramientas legítimas como Microsoft Teams dificulta la detección de estas actividades maliciosas. En América Latina, el uso de plataformas de colaboración como Microsoft Teams ha aumentado, lo que podría hacer que las empresas sean más vulnerables a este tipo de ataques. La educación sobre ciberseguridad y la implementación de medidas de protección son cruciales en la región.
Leer fuente original Volver al inicio
Como Afiliados de Amazon, podemos recibir comisiones por compras calificadas sin costo extra para ti.