Microsoft Security Blog
Visión editorial Tramo Uno
Storm-3168: Agentic-driven cloud attacks using compromised service principals
Lectura rápida
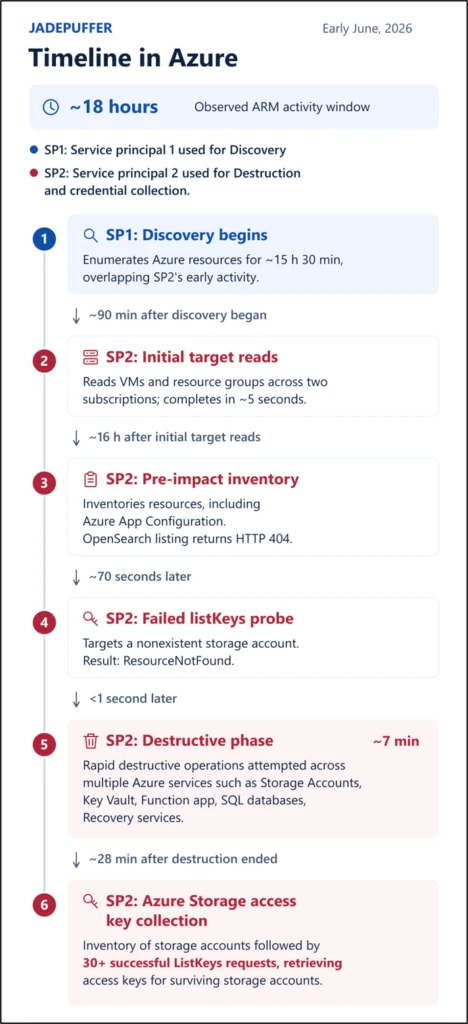
Microsoft details JADEPUFFER-linked Azure reconnaissance, resource deletion, and credential access using compromised service principals, identifying the activity as associated with Storm-3168 and providing guidance for defenders. The post Storm-3168: Agentic-driven cloud attacks using compromised service principals appeared first on Microsoft Security Blog .
Tramo Uno resume esta señal para que entiendas qué ocurrió antes de decidir si quieres revisar la cobertura completa en la fuente original.
Lectura de Sand de Tramo Uno
Microsoft ha identificado actividades maliciosas en la nube asociadas con el grupo de amenazas conocido como Storm-3168, que utiliza principios de servicio comprometidos para llevar a cabo ataques en entornos de Azure. Estas actividades incluyen la eliminación de recursos y el acceso a credenciales, lo que sugiere un enfoque más sofisticado y automatizado en sus operaciones. Este tipo de ataque resalta la evolución de las amenazas en la nube, donde los actores maliciosos utilizan herramientas automatizadas para llevar a cabo operaciones complejas a gran escala, lo que representa un desafío significativo para la defensa cibernética. La creciente sofisticación de los ataques en la nube es relevante para las organizaciones en América Latina, incluyendo Chile, que deben fortalecer sus medidas de seguridad en la nube para protegerse contra estas amenazas emergentes.
Leer fuente original Volver al inicio
Como Afiliados de Amazon, podemos recibir comisiones por compras calificadas sin costo extra para ti.